Sorry Blogeger Walking,,,sudah lama saya gak posting (Kanker) Kantung Kering
Langsung aja,,,,,,,Yang
pertama harus diketahui adalah huruf “G” di situ berarti Generasi,
jadi ketika anda mendengar ada orang yang berbicara mengenai jaringan
4G, maka itu artinya mereka sedang membicarakan mengenai jaringan
wireless berbasis pada teknologi jaringan generasi ke 4.
Agar lebih faham mari kita telusuri dari generasi pertama (1G) dimana ponsel benar-benar disebut ponsel, tidak disebut ponsel pintar (smart phone) atau ponsel bodoh, atau ponsel super atau apapun itu. yang pasti mereka akan terlihat menonjol di saku anda.
Mereka sangat sederhana hanya digunakan untuk menelfon saja. tidak ada yang lain, tidak ada fitur jejaring sosial, tidak membutuhkan flash player 10.1 tidak ada yang mengupload hasil jepretan kamera 5 Mega Pixel ke filcker dan mereka tidak berubah menjadi hotspot nirkabel yang bisa menghubungkan beberapa ponsel lainnya ke internet.

Teknologi sekarang sudah sangat maju dan GPRS, EDGE, UMTS, HSDPA adalah generasinya. GPRS adalah generasi pertamanya disusul dengan Edge dengan memberikan layanan agak cepat lalu 3G dengan menghadirkan layanan tercepat dan akhirnya teknologi sekarang 3.5G menyingkirkan semua dengan menghadirkan layanan sangat cepat untuk mengakses data, dan mungkin akan hadir layanan 4G.
Perjalanan Generasi
G stands for Generation and is related to data transmission speed
GPRS (General Packet Radio Service) : suatu teknologi yang digunakan untuk pengiriman dan penerimaan paket data. GPRS sering disebut dengan teknologi 2.5G. Fasilitas yang diberikan oleh GPRS : e-mail, mms (pesan gambar), browsing, internet. Secara teori GPRS memberikan kecepatan akses antara 56kbps sampai 115kbps.
EDGE (Enhanced Data for Global Evolution) : teknologi perkembangan dari GSM, rata-rata memiliki kecepatan 3kali dari kecepatan GPRS. Kecepatan akses EDGE secara teori sekitar 384kbps. Fasilitas yang disediakan EDGE sama seperti GPRS (e-mail, mms, dan browsing).
UMTS (Universal Mobile Telecommunication Service) : perkembangan selanjutnya dari EDGE. UMTS sering disebut generasi ke tiga (3G). Selain menyediakan fasilitas akses internet (e-mail, mms, dan browsing), UMTS juga menyediakan fasilitas video streaming, video conference, dan video calling*). Secara teori kecepatan akses UMTS sekitar 480kbps.
HSDPA (High Speed Downlink Packet Access) merupakan perkembangan akses data selanjutnya dari 3G. HSDPA sering disebut dengan generasi 3.5 (3.5G) karena HSDPA masih berjalan pada platform 3G. Secara teori kecepatan akses data HSDPA sama seperti 480kbps, tapi pastinya HSDPA lebih cepat lah. Kalau gak lebih cepat apa gunanya menciptakan HSDPA. Semakin baru tekonologi pastinya semakin bagus.
Perkembangan teknologi nirkabel dapat dirangkum sebagai berikut :
Generasi pertama : hampir seluruh sistem pada generasi ini merupakan sistem analog dengan kecepatan rendah (low-speed) dan suara sebagai objek utama. Contoh: NMT (Nordic Mobile Telephone) dan AMPS (Analog Mobile Phone System).
Generasi kedua : dijadikan standar komersial dengan format digital, kecepatan rendah - menengah. Contoh: GSM dan CDMA2000 1xRTT.
Generasi ketiga : digital, mampu mentransfer data dengan kecepatan tinggi (high-speed) dan aplikasi multimedia, untuk pita lebar (broadband). Contoh: W-CDMA (atau dikenal juga dengan UMTS) dan CDMA2000 1xEV-DO.
Antara generasi kedua dan generasi ketiga, sering disisipkan Generasi 2,5 yaitu digital, kecepatan menengah (hingga 150 Kbps). Teknologi yang masuk kategori 2,5 G adalah layanan berbasis data seperti GPRS (General Packet Radio Service) dan EDGE (Enhance Data rate for GSM Evolution) pada domain GSM dan PDN (Packet Data Network) pada domain CDMA.
4G merupakan pengembangan dari teknologi 3G. Nama resmi dari teknologi 4G ini menurut IEEE (Institute of Electrical and Electronics Engineers) adalah '3G and beyond'. Sebelum 4G, High-Speed Downlink Packet Access (HSDPA) yang kadangkala disebut sebagai teknologi 3,5G telah dikembangkan oleh WCDMA sama seperti EV-DO mengembangkan CDMA2000. HSDPA adalah sebuah protokol telepon genggam yang memberikan jalur evolusi untuk jaringan Universal Mobile Telecommunications System (UMTS) yang akan dapat memberikan kapasitas data yang lebih besar (sampai 14,4 Mbit/detik arah turun).
Agar lebih faham mari kita telusuri dari generasi pertama (1G) dimana ponsel benar-benar disebut ponsel, tidak disebut ponsel pintar (smart phone) atau ponsel bodoh, atau ponsel super atau apapun itu. yang pasti mereka akan terlihat menonjol di saku anda.
Mereka sangat sederhana hanya digunakan untuk menelfon saja. tidak ada yang lain, tidak ada fitur jejaring sosial, tidak membutuhkan flash player 10.1 tidak ada yang mengupload hasil jepretan kamera 5 Mega Pixel ke filcker dan mereka tidak berubah menjadi hotspot nirkabel yang bisa menghubungkan beberapa ponsel lainnya ke internet.
Teknologi sekarang sudah sangat maju dan GPRS, EDGE, UMTS, HSDPA adalah generasinya. GPRS adalah generasi pertamanya disusul dengan Edge dengan memberikan layanan agak cepat lalu 3G dengan menghadirkan layanan tercepat dan akhirnya teknologi sekarang 3.5G menyingkirkan semua dengan menghadirkan layanan sangat cepat untuk mengakses data, dan mungkin akan hadir layanan 4G.
Perjalanan Generasi
G stands for Generation and is related to data transmission speed
- 1G - Original analog cellular for voice (AMPS, NMT, TACS) 14.4 kbps
- 2G - Digital narrowband circuit data (TDMA, CDMA) 9-14.4 kbps
- 2.5G - Packet data onto a 2G network (GPRS, EDGE) 20-40 kpbs
- 3G - Digital broadband packet data (CDMA, EV-DO, UMTS, EDGE) 500-700 kbps
- 3.5G - Replacement for EDGE is HSPA 1-3 mbps and HSDPA up to 7.2Mbps
- 4G - Digital broadband packet data all IP (Wi-Fi, WIMAX, LTE) 3-5 mbps
- 5G - Gigabit per second in a few years (?) 1+ gbps
GPRS (General Packet Radio Service) : suatu teknologi yang digunakan untuk pengiriman dan penerimaan paket data. GPRS sering disebut dengan teknologi 2.5G. Fasilitas yang diberikan oleh GPRS : e-mail, mms (pesan gambar), browsing, internet. Secara teori GPRS memberikan kecepatan akses antara 56kbps sampai 115kbps.
EDGE (Enhanced Data for Global Evolution) : teknologi perkembangan dari GSM, rata-rata memiliki kecepatan 3kali dari kecepatan GPRS. Kecepatan akses EDGE secara teori sekitar 384kbps. Fasilitas yang disediakan EDGE sama seperti GPRS (e-mail, mms, dan browsing).
UMTS (Universal Mobile Telecommunication Service) : perkembangan selanjutnya dari EDGE. UMTS sering disebut generasi ke tiga (3G). Selain menyediakan fasilitas akses internet (e-mail, mms, dan browsing), UMTS juga menyediakan fasilitas video streaming, video conference, dan video calling*). Secara teori kecepatan akses UMTS sekitar 480kbps.
HSDPA (High Speed Downlink Packet Access) merupakan perkembangan akses data selanjutnya dari 3G. HSDPA sering disebut dengan generasi 3.5 (3.5G) karena HSDPA masih berjalan pada platform 3G. Secara teori kecepatan akses data HSDPA sama seperti 480kbps, tapi pastinya HSDPA lebih cepat lah. Kalau gak lebih cepat apa gunanya menciptakan HSDPA. Semakin baru tekonologi pastinya semakin bagus.
Perkembangan teknologi nirkabel dapat dirangkum sebagai berikut :
Generasi pertama : hampir seluruh sistem pada generasi ini merupakan sistem analog dengan kecepatan rendah (low-speed) dan suara sebagai objek utama. Contoh: NMT (Nordic Mobile Telephone) dan AMPS (Analog Mobile Phone System).
Generasi kedua : dijadikan standar komersial dengan format digital, kecepatan rendah - menengah. Contoh: GSM dan CDMA2000 1xRTT.
Generasi ketiga : digital, mampu mentransfer data dengan kecepatan tinggi (high-speed) dan aplikasi multimedia, untuk pita lebar (broadband). Contoh: W-CDMA (atau dikenal juga dengan UMTS) dan CDMA2000 1xEV-DO.
Antara generasi kedua dan generasi ketiga, sering disisipkan Generasi 2,5 yaitu digital, kecepatan menengah (hingga 150 Kbps). Teknologi yang masuk kategori 2,5 G adalah layanan berbasis data seperti GPRS (General Packet Radio Service) dan EDGE (Enhance Data rate for GSM Evolution) pada domain GSM dan PDN (Packet Data Network) pada domain CDMA.
4G merupakan pengembangan dari teknologi 3G. Nama resmi dari teknologi 4G ini menurut IEEE (Institute of Electrical and Electronics Engineers) adalah '3G and beyond'. Sebelum 4G, High-Speed Downlink Packet Access (HSDPA) yang kadangkala disebut sebagai teknologi 3,5G telah dikembangkan oleh WCDMA sama seperti EV-DO mengembangkan CDMA2000. HSDPA adalah sebuah protokol telepon genggam yang memberikan jalur evolusi untuk jaringan Universal Mobile Telecommunications System (UMTS) yang akan dapat memberikan kapasitas data yang lebih besar (sampai 14,4 Mbit/detik arah turun).
PERBEDAAN 1G, 2G, 2.5G, 3G, 3.5G, 4G DAN 5G
1G
Jaringan 1G pertamakali ditemukan di tahun 1980 ketika AMPS di Amerika bekerjasama dengan TACS dan NMT di Eropa membuat terobosan di teknologi jaringan. Saya tidak perlu menjelaska singkatan dari AMPS dll, karena tidak akan ada kuis berhadiah Iphone 4G yang akan menanyakan singkatan itu.
Yang harus anda ketahui adalah bahwa ini adalah standar baru dari teknologi jaringan. zaman dimana campur tangan manusia sudah tidak terlalu dibutuhkan semuanya benar benar sudah otomatis dan dengan bentuk yang kecil tentunya. karena ini adalah ponsel generasi pertama mereka membuat nya sangat serius mereka membuat ponsel yang kuat dan handal yang akhirnya tersebar ke seluruh dunia.
2G
Pada awal tahun 90-an untuk pertama kalinya muncul teknologi jaringan seluler digital. yang hampir bisa dipastikan memiliki banyak kelebihan dibandingkan dengan teknologi jaringan analog (1G) seperti suara lebih jernih, keamanan lebih terjaga dan kapaistas yg lebih besar. GSM muncul terlebih dahulu di Eropa sementara Amerika mengandalkan D-AMPS dan Quallcomm CDMA pertama mereka. kedua sistem ini (GSM dan CDMA) mewakili generasi ke dua (2G) dari teknlogi jaringan nirkabel, mereka berbeda, mereka unik mereka Asli. dan juga kenyataan bahwa generasi Pertama telah pupus satu dekade yang lalu. sehingga harus ada generasi yang baru.
Generasi kedua memiliki memiliki fitur CSD sehingga transfer data lebih cepat. sekitar 14.4KBPS. anda juga dapat mengirimkan pesan teks. akan tetapi Fitur CSD ini membuat Tagihan bualanan anda membengkak.karena jika anda ingin terhubung ke internet anda harus menggunakan dialup yang dihitung permenit. kecuali anda punya percetakan uang sendiri dirumah ;)
Pada tahun tahun selanjutnya ketika orang-orang sudah ketagihan internet, ketika mereka mengecek email setiap hari mereka merasa sudah harus ada perubahan, mereka membutuhkan akses data yang lebih cepat dari yang ada saat itu. GPRS memang lebih bagus dari 2G tapi tidak cukup bagus jika kita bandingkan dengan 3G yang benih benih nya sudah mulai muncul ketika GPRS di umumkan untuk pertama kali.
2.5G
GPRS (The General Packet Radio Service) – 2.5G – adalah terobosan terbaru di generasi ke dua ini. GPRS jg adalah akar dari munculnya 4G. lahir pada tahu 1997 GPRS dengan sigap menggantikan CSD yang boros. dengan GPRS anda bisa dipastikan “Always on” anda dapat terhubung ke internet dimana saja dan kapan saja. secara teori kecepatan gprs mampu mencapai 100kbps walau dalam kenyataannya kita tidak pernah mencapai kecepatan 40kbps sekalipun.hhehe ;) GPRS juga membuat anda lebih irit karena hitungannya menjadi per kilobyte bukan lagi permenit seperti CSD.
3G
Antara tahun 2001 sampai 2003, EVDO Rev 0 pada CDMA2000 dan UMTS pada GSM pertama yang merupakan cikal bakal generasi ke tiga (3G) diperkenalkan. Tapi ini bukan berarti GPRS telah mati. Justru saat itu muncul EDGE – Enhanced Data - rates for GSM Evolution – ini diharapkan akan menjadi pengganti GPRS yang baik, karena tidak perlu mengupgrade hardware secara ekstrem dan tidak terlalu banyak mengeluarkan biaya. dengan EDGE anda sudah dapat merasakan kecepatan dua kali lebih cepat daripada GPRS akan tetapi tetap saja masih kurang cepat dari 3G.
EDGE (Enhanced Data for Global Evolution) : teknologi perkembangan dari GSM, rata-rata memiliki kecepatan 3kali dari kecepatan GPRS. Kecepatan akses EDGE secara teori sekitar 384kbps. Fasilitas yang disediakan EDGE sama seperti GPRS (e-mail, mms, dan browsing).
UMTS (Universal Mobile Telecommunication Service) : perkembangan selanjutnya dari EDGE. UMTS sering disebut generasi ke tiga (3G). Selain menyediakan fasilitas akses internet (e-mail, mms, dan browsing), UMTS juga menyediakan fasilitas video streaming, video conference, dan video calling*). Secara teori kecepatan akses UMTS sekitar 480kbps.
3.5G
HSDPA (High Speed Downlink Packet Access) merupakan perkembangan akses data selanjutnya dari 3G. HSDPA sering disebut dengan generasi 3.5 (3.5G) karena HSDPA masih berjalan pada platform 3G. Secara teori kecepatan akses data HSDPA sama seperti 480kbps, tapi pastinya HSDPA lebih cepat lah. Kalau gak lebih cepat apa gunanya menciptakan HSDPA. Semakin baru tekonologi pastinya semakin bagus.
Setelah beberapa tahun, CDMA 2000 mengupgrade teknologi jaringan evdo mereka. menjadi EVDO rev A. teknologi ini memiliki kecepatan 10 kali lebih cepat dari evdo rev 0. Juga UMTS yang menguprade teknologi mereka ke HSDPA dan HSUPA. inilah yang dinamakan 3.5G
4G

4G yang digadang gadang 500 kali lebih cepat daripada CDMA2000 dapat memberikan kecepatan hingga 1Gbps jika anda di rumah atau 100Mbps ketika anda bepergian. Bayangkan dengan kecepatan super itu anda dapat dengan mudah mendowload film dengan kualitas HD. Dan dalam waktu yang singkat tentu saja. untuk mendownload film berkapasitas 6GB saja hanya diperlukan waktu 6 Menit. Luar biasa .. mari kita tunggu kedatangan teknologi yang super cepat ini. selain itu ini adalah salahsatu solusi yang paling efektif untuk jaringan internet dipedasaan karena lebih baik menanam 1 menara 4G untuk ber mil-mil jauhnya, daripada dengan menyelimuti sawah-sawah dengan kabel fiber optik.
4G adalah singkatan dari istilah dalam bahasa Inggris: fourth-generation technology. Istilah ini umumnya digunakan mengacu kepada pengembangan teknologi telepon seluler. 4G merupakan pengembangan dari teknologi 3G. Nama resmi dari teknologi 4G ini menurut IEEE (Institute of Electrical and Electronics Engineers) adalah '3G and beyond'.
Teknologi 4G adalah istilah serapan dari bahasa Inggris: fourth-generation technology. Istilah ini umumnya digunakan untuk menjelaskan pengembangan teknologi telepon seluler.
Sistem 4G akan dapat menyediakan solusi IP yang komprehensif dimana suara, data, dan arus multimedia dapat sampai kepada pengguna kapan saja dan dimana saja, pada rata-rata data lebih tinggi dari generasi sebelumnya. Belum ada definisi formal untuk 4G. Bagaimanapun, terdapat beberapa pendapat yang ditujukan untuk 4G, yakni: 4G akan merupakan sistem berbasis IP terintegrasi penuh.
Ini akan dicapai setelah teknologi kabel dan nirkabel dapat dikonversikan dan mampu menghasilkan kecepatan 100Mb/detik dan 1Gb/detik baik dalam maupun luar ruang dengan kualitas premium dan keamanan tinggi. 4G akan menawarkan segala jenis layanan dengan harga yang terjangkau. Setiap handset 4G akan langsung mempunyai nomor IP v6 dilengkapi dengan kemampuan untuk berinteraksi internet telephony yang berbasis Session Initiation Protocol (SIP).

Semua jenis radio transmisi seperti GSM, TDMA, EDGE, CDMA 2G, 2.5G akan dapat digunakan, dan dapat berintegrasi dengan mudah dengan radio yang di operasikan tanpa lisensi seperti IEEE 802.11 di frekuensi 2.4GHz & 5-5.8Ghz, bluetooth dan selular. Integrasi voice dan data dalam channel yang sama. Integrasi voice dan data aplikasi SIP-enabled.
* * * * *
Teknologi 4G di Indonesia
Secara sederhana, dapat diartikan bahwa teknologi 1G adalah telepon analog / PSTN yang menggunakan seluler. Sementara teknologi 2G, 2.5G, dan 3G merupakan ISDN. Indonesia pada saat ini sebenarnya baru saja memasuki dan memulai tahap 3.5G atau yang biasa disebut sebagai HSDPA (High Speed Downlink Packet Access) yang mampu memberikan kecepatan akses hingga 3.6 Mb/s (termasuk koneksi pita lebar (broadband connection)). Berkaitan dengan teknologi 4G, SIP adalah protokol inti dalam internet telephony[1] yang merupakan evolusi terkini dari Voice over Internet Protocol maupun Telephony over Internet Protocol.
Teknologi tersebut banyak di perdebatkan oleh operator, pemerintah dan DPR belakangan ini. Tidak lama lagi internet telephony akan menjadi tulang punggung utama infrastruktur telekomunikasi. Teknologi internet telephony memungkinkan pembangun infrastruktur telekomunikasi rakyat secara swadaya masyarakat (tanpa Bank Dunia, IMF maupun ADB) bahkan mungkin tanpa kontrol pemerintah sama sekali.
Dengan teknologi SIP dalam 4G, nomor telepon PSTN hanyalah sebagian kecil dari identifikasi telepon. Bagian besarnya akan dilakukan menggunakan URL. Kita tidak lagi perlu bergantung pada nomor telepon yang dikendalikan oleh pemerintah untuk berkomunikasi via internet-telepon. Infrastruktr internet telephony memungkinkan kita untuk menyelenggarakan sendiri banyak hal tanpa tergantung lisensi pemerintah dan tidak melanggar hukum.
Teknologi 4G juga akan menyebabkan kemunduran bagi teknologi Internet Network (IN) yang saat ini merupakan infrastruktur telekomunikasi yang digunakan berbagai provider. Hal tersebut disebabkan terbukanya jalur arus bawah yang dapat didownload dan diakses gratis dari internet.
WiMAX, Teknologi 4G Pertama di Indonesia
WiMAX (Worldwide Interoperability for Microwave Access) merupakan teknologi 4G Pertama yang diimplementasikan di Indonesia pada bulan Juni 2010 oleh operator Firstmedia dengan merek dagang Sitra WiMAX. Teknologi 4G WiMAX terdiri atas tiga bagian generasi,
WiMAX 16.d, atau sering disebut WiMAX nomadic dengan mobilitas terbatas hingga kecepatan 70 Mbps.
WiMAX 16.e, merupakan WiMAX mobile dengan mobilitas tinggi hingga kecepatan 144Mbps.
WiMAX 16.m, WiMAX mobile dengan mobilitas tinggi hingga kecepatan 1Gbps.
Operator 4G Pertama di Indonesia

Sitra WiMAX merupakan operator 4G pertama yang meluncurkan layanan 4G Wireless Broadband di Indonesia. Sitra WiMAX adalah bagian dari Lippo Group dan merek dagang terbaru dari PT. Firstmedia Tbk. Sitra WiMAX akan melayani 4G Wireless Broadband pertama di Indonesia di daerah terpadat dan sekaligus memiliki hak izin BWA termahal yaitu di coverage Jakarta, Bogor, Depok, Tangerang, Bekasi, Propinsi Banten, Sumatera Utara, dan Propinsi NAD.
* * * * *
Mengenal Berbagai Macam Teknologi 4 G
Jaringan akses generasi ke-3 (3G) seperti WCDMA dan cdma2000 memiliki struktur jaringan yang kompleks dan perlu melibatkan banyak protokol untuk meng-cover seluruh sistemnya. Oleh sebab itu, jaringan akses generasi ke-4 (4G) diharapkan memiliki struktur yang lebih sederhana yang seluruhnya berbasis pada internet protocol (all-IP). Dengan berbasis pada IP, seluruh lalu lintas paket dalam jaringan akses dan jaringan backbone adalah seragam, tanpa perlu mengkonversikan satu protokol ke protokol lainnya.
Sebagian besar jaringan 3G pada dasarnya dibangun di atas jaringan selular circuit-switched, dimana mereka memiliki gerbang (gateways) sendiri untuk menterjemahkan paket-paket IP dari jaringan backbone. Jaringan 3G juga mempunyai protokol dan interface sendiri-sendiri dalam berkomunikasi sesamanya. Ini menjadi masalah tersendiri dalam hal interoperability. Oleh sebab itu, untuk mengatasi berbagai masalah ini, jaringan 4G dirancang sebagai sebuah jaringan all-IP yang berbasis packet switched seperti halnya jaringan backbone berbasis IP seperti intranet (LAN, WLAN) dan internet.
Dalam rancangan pengembangannya, jaringan 4G mempunyai 2 visi yang berbeda. Pertama adalah jaringan 4G yang Revolusioner (4G-R), dimana dikembangkan sebuah sistem yang inovatif. Yang kedua adalah yang bervisi Evolusioner (4G-E), dimana jaringan 4G disini mempunyai kemampuan interworking dengan sistem-sistem jaringan yang telah ada. Model interworking akan mengintegrasikan jaringan-jaringan selular, jaringan nirkabel metropolitan (wireless metropolitan area networks - WMANs), jaringan nirkabel lokal (local wireless local area networks -WLANs), dan jaringan nirkable personal (wireless personal area networks - WPANs). Model interworking ini meng-cover skenario jaringan masa depan yang terintegrasi dimana setiap orang dapat mengakses jaringan kapan saja (anytime), dari mana saja (anywhere), dan dengan cara apa saja (anyway).
4G-R
WLAN IEEE 802.11 adalah sistem yang telah mencapai throughput sampai dengan 54Mbps akan tetapi masih terbatas pada area layanan yang hanya mencapai beberapa ratus meter saja (200 – 300 meter). Dilain pihak, jaringan selular saat ini (seperti cdma2000 1x EV-DO) dapat mengcover layanan sejauh beberapa kilometer, akan tetapi throughput sel nya hanya mencapai 2Mbps. Berdasarkan hal ini, adalah sangat esensial untuk mengembangkan sistem yang inovatif yang memiliki throughput yang tinggi dan jangkauan layanan yang lebar.
Sistem baru 4G yang inovatif ini menggunakan teknik-teknik yang berbeda dari pendahulunya, seperti penggunaan orthogonal frequency division multiplexing/multiple access (OFDM/OFDMA) dan antenna dengan sistem multiple input multiple output (MIMO). Untuk mendukung berbagai kondisi, seperti mobilitas pengguna, baik yang bergerak dengan kecepatan tinggi (mobile) atau pun yang berkecepatan rendah (nomadic), jenis trafik (data atau suara), atau batasan cakupan (cellcentre/boundary), maka dikembangkanlah teknik-teknik yang mengkombinasikan beberapa akses jamak (hybrid multiple access).
Kandidat teknologi 4G-R yang paling kuat adalah teknologi jaringan yang berbasis pada standard IEEE 802.16 dan ETSI/HIPERMAN, yang dikenal dengan jaringan WiMAX. Standar jaringan ini terus dikembangkan, dari yang paling awal 802.16 yang hanya mendukung topologi akses point-to-multipoint line of sight (PMP - LOS), 802.16d yang mendukung topologi mesh non line of sight (mesh-NLOS), 802.16e yang mendukung mobilitas, hingga yang terakhir yang masih berjalan, 802.16j yang mendukung relay bergerak multi hop (multihop mobile relay-MMR) dan 802.16m advance air interface yang memungkinkan rate data 100Mb/s untuk aplikasi bergerak (mobile application) dan 1Gb/s untuk aplikasi tetap (fixed application) sesuai dengan persyaratan IMT-Advanced. Pengembangan jaringan 4G inovatif ini, terutama dalam lapisan Medium Acces Control (MAC layer – L2) dan lapisan fisik (PHY layer – L1).
4G-E
Berbeda dengan teknologi 4G-R, teknologi yang di usung oleh 4G-E merupakan pengembangan teknologi berbasis 3G – Universal Mobile Telecommunication System (UMTS) yang telah diimplementasikan oleh the Third Generation Partnership Project (3GPP) dan dikenal dengan nama 3GPP Long Term Evolution (LTE). LTE diperkenalkan sebagai standard 3GPP Release 8. Pada awalnya pengembangannya, LTE dinyatakan sebagai bentuk peningkatan teknologi 3G atau pre-4G karena hanya merupakan pengembangan dari UMTS. Selain itu dengan spesifikasi peak rates 100 Mbps untuk downlink dan 50 Mbps untuk uplink, LTE jelas tidak memenuhi kriteri teknologi 4G yang ditetapkan ITU-IMT Advanced.
Menyikapi hal tersebut, dalam workshop yang diadakan di China bulan April 2008, 3GPP/3GPP2 berkomitmen untuk meningkatkan spesifikasi LTE untuk memenuhi kriteria 4G. Peningkatan spesifikasi ini dikenal dengan LTE-Advanced (LTE-A). Selain memenuhi peak rates 1 Gbps, peningkatan spesifikasi juga dilakukan pada elemen Radio Access Network (RAN) dan Radio Access Control (RAC) untuk meningkatkan performance jaringan. Standard resmi LTE-A ditetapkan dalam 3GPP Release 10, dan diharapkan akan diluncurkan pada kuartal ketiga 2010.
Sementara standard air interface untuk teknologi 4G-R masih terus dalam pengembangan, demikian juga halnya untuk standard compliances dan conformances melalui WiMAX forum. Dilain pihak peluang 4G-E sangat terbuka untuk dipasarkan, terutama oleh operator incumbent, melalui pre-4G LTE atau paling tidak dengan mengimplementasikan standard 3GPP Release 5 dan Release 6 yang dikenal dengan nama IP Multimedia Subystem (IMS).
IMS
Standard IP-Media Subsystem (IMS) dapat menjembatani sekaligus mengkonvergensikan berbagai teknologi jaringan, sehingga operator incumbent dengan teknologi GSM/GPRS/EDGE, UMTS/3G, maupun tradisional PSTN dapat untuk bermigrasi dan memberikan layanan 4G dengan interoperability antar sistem yang terjamin. Arsitektur umum IMS dapat dilihat pada gambar berikut :

Arsitektur IMS dengan Interoperability Antar Sistem (sumber : TEKELEC)
IP Multimedia Subsystem (IMS) adalah sebuah framework baru di bidang telekomunikasi. Pada awalnya IMS dispesifikasikan untuk jaringan bergerak, untuk mendukung layanan telekomunikasi berbasis IP. IMS diperkenalkan pertama kali oleh 3GPP melalui dua fase pengembangan (release 5 dan release 6) untuk jaringan UMTS. Dilain pihak sebuah framework IP multimedia lain juga diluncurkan oleh 3GPP2 sebagai the Multi Media Domain (MMD) untuk jaringan 3G CDMA2000. Pada akhirnya framework ini diharmonisasikan (bukan digabungkan lho) dengan IMS, menjadi apa yang berlaku saat ini. Standard IP Multimedia Subsystem (IMS) ini mendefinisikan sebuah arsitektur dasar jaringan yang mendukung Voice over IP (VoIP) dan layanan-layanan multimedia lainnya. Selanjutnya standard IMS dari 3GPP/3GPP2 ini diadopsi sepenuhnya oleh badan standard ETSI menjadi ETSI/TISPAN.
Dari sini dapat kita lihat, bagaimana 2 badan standard telekomunikasi yang paling berpengaruh di dunia saling berkompetisi untuk pengembangan teknologi 4G. IEEE pada 4G-R di satu pihak dan ETSI pada 4G-E di pihak lainnya.
Dari sisi pengguna, IMS memungkinkan layanan komunikasi person-to-person dan person-to-content dengan berbagai mode komunikasi, meliputi suara, teks, gambar dan video, atau kombinasinya, dengan cara yang sangat personal dan terkontrol.
Dari sisi operator, IMS memberikan satu kemajuan penting pada konsep arsitektur layering dengan mendefinisikan sebuah arsitektur horizontal, dimana service enablers dan common functions dapat di gunakan ulang untuk berbagai aplikasi. Ini sebuah terobosan yang luar biasa pada konsep layering untuk komunikasi data. Arsitektur horizontal dalam IMS juga menspesifikasikan interoperability dan kemampuan roaming, selain itu juga menyediakan bearer control, pentarifan (charging) dan keamanan (security). Dan yang paling utama, ia dapat diintegrasikan dengan jaringan suara dan data eksisting dengan mengadopsi berbagai keuntungan dari domain IT.
Dengan kemampuan yang ditawarkannya, IMS menjadi jembatan untuk konvergensi jaringan bergerak dan jaringan tak bergerak (fixed-mobile convergence – FMC). Dengan alasan inilah IMS dapat menjadi solusi bagi operator jaringan bergerak maupun tak bergerak untuk mengembangkan bisnis multimedianya dan menyajikan layanan bernilai tambah (value added services – VAS). Integrasi dari berbagai media yang berbeda membuka peluang untuk menyediakan layanan komunikasi yang lebih kaya dari pada layanan yang telah tersedia saat ini.
Meskipun mereduksi penggunaan jaringan circuit switched bukanlah tujuan IMS, dengan mungkinnya layanan suara lewat packet switched, banyak fihak yang meramalkan bahwa tereduksinya layanan circuit switched tinggal menunggu waktu saja. Akan tetapi dengan kemampuan interworking dengan jaringan circuit switched PSTN dan PLMN, setidaknya ini memperpanjang umur jaringan circuit switched. Wink
Dengan perangkat-perangkat yang sepenuhnya berbasis software, menjadikan peluang besar sekaligus tantangan bagi kita untuk mengembangkan IMS sebagai salah satu produk telekomunikasi nasional.
* * * * *
5G ? - 5G - Gigabit per second - for the future : 1+ Gbps
Dan, tanpa secara optimal menikmati teknologi 3G dan 4G, di seberang jalan orang-orang sudah mulai membicarakan teknologi 5G! Anda merasa gila dibuatnya membayangkan seperti apa wujud ponsel di masa teknologi 5G. Karena Anda paham paradigma teknologi ada kemampuan reduksi wujud fisik, lamunan Anda terbawa ke masa depan. Saat itu seorang eksekutif muda yang hendak masuk ke mobilnya bergumam seolah bicara dengan orang lain melalui alat komunikasi. Anda sadari bentuk ponselnya tidak digenggam, tetapi di pergelangan tangan layaknya jam tangan! Di telinganya terselip handsfree berteknologi Bluetooth. Untuk menghubungi seseorang ia cukup bergumam pelan mengucapkan nama orang yang hendak dihubungi. Demikian juga untuk mengirimkan pesan teks dan multimedia. Tapi yang lalu Anda lihat terdapat seutas kabel menjulur dari ponsel tersebut ke arah benda mirip koper kerja yang ia genggam di tangan kirinya. Akhirnya Anda sadar sepenuhnya koper kerja tersebut ternyata sebuah baterai!
Inti dari kisah ini sebenarnya imajinasi dan pemikiran kreatif yang hendaknya membawa pada inovasi teknologi ponsel di masa depan yang lebih canggih. Karena batas teknologi adalah imajinasi dan mimpi. Sesuatu yang dianggap tidak mungkin saat ini karena tidak penjelasan logis tasnya. Awalnya adalah imajinasi yang tanpa sadar dan tidak sadar membawa kita pada kehadirannya yang nyata. Bukankah imajinasi dan keinginan menjadi terdahulu sebelum kita merasakan yang sesungguhnya? Hal ini mengingatkan saya pada ucapan Albert Einsten. Ia katakan imagination is more important than knowledge. Ah, baiklah saya ingin berujar- berimajinasi, “Halo, bisa saya bicara dengan teknologi 5G?
 New Post by | Vanz-Media|.
Sebelumnya Saya Pernah Posting Sharing Koneksi Internet Menggunakan Kabel Di Windows Xp
Perhatikan Gambar Disamping.Itu adalah salah satu contoh jaringan Wi-Fi Tipe Adhoc.
Tipe Jaringan Wi-Fi ada Dua macam yaitu : Adhoc & Infrastructure
pertanyaan akan muncul bagaimana caranya agar komputer B,C dan D bisa terhubung dan terkoneksi internet melalui kompie A.
saya menggambarkan topologi jaringan berawal dari kompie A yang sudah terkoneksi internet, kemudian muncul kompie B,C dan D yang ingin juga terkoneksi internet. untuk kasus diatas kita harus membuat terlebih dahulu jaringan WIFI/adhoc. jaringan adhoc sebenarnya hampir sama dengan jaringan peer to peer namun bedanya adalah media yang digunakan yaitu dengan menggunakan jaringan wifi.
langkah pertama adalah kita harus membangun jaringan adhoc terlebih dahulu dengan cara membuat akses point terlebih dahulu. untuk konfigurasinya lihat gambar dibawah :
1.Masuk control panel >> network and sharing center >>manage wireless networks


3.Pilih create ad hoc network


Ikuti sesuai gambar (Nama jaringan adhoc )bisa dirubah sesuai keinginan
4.Proses selesai
Kemudian PC A kita konfigurasi jaringannya :
pilih sharing

Centang pada tulisan “Allow other network users to connect…”

kemudian konfigurasi IP pada kompie yg akan dihubungkan sesuai dengan gambar di bawah ini..

Terlebih Dahulu PC B,C dan D Connectkan Kepada Akses Point yang Bernama Adhoc Yang Telah di buat Diatas...
Menemui Masalah Silahkan komen..Terimakasih | Vanz-Media |
 Intel di acara peluncuran prosesor Intel Core 2nd Generation, membeberkan beberapa fakta menarik mengenai produk andalan terbaru mereka tersebut.
"Keluarga prosesor generasi kedua Intel Core merupakan lompatan besar untuk teknologi Intel tahun ini"
Beberapa fakta menarik mengenai Intel Core generasi kedua yaitu:
1.- Pembuatan konten lebih cepat 42 persen, sementara untuk game 50 persen lebih cepat.
2.- Ada hampir ada 1 miliar transistor di dalam prosesor Intel Core generasi kedua.
3.- Dengan Intel Turbo Boost Technology di Intel Core generasi kedua, pengguna bisa menghemat waktu 4 jam dalam satu hari aktivitas penggunaan komputer.
4.- Transistor 3 nano meter yang dipasang pada chip baru Intel Core generasi kedua, bisa dimatikan dan dinyalakan lebih dari 300 miliar kali per detik.
5.- Jika dibandingkan mikroprosesor perdana Intel tahun 1971, Intel Core generasi kedua beroperasi 4.000 kali lebih cepat dan masing-masing transistor 4.000 kali lebih hemat energi.
6.- Prosesor Intel Core generasi kedua dicetak dengan menggunakan silikon murni, yang disuling dari pasir pantai. Makanya disebut sebagai 'Sandybridge'.
Ilustrasi mengenai Firewall
 Tembok api atau dinding api adalah sebuah sistem atau perangkat yang mengizinkan lalu lintas jaringan yang dianggap aman untuk melaluinya dan mencegah lalu lintas jaringan yang tidak aman. Umumnya, sebuah tembok-api diterapkan dalam sebuah mesin terdedikasi, yang berjalan pada pintu gerbang (gateway) antara jaringan lokal dan jaringan lainnya. Tembok-api umumnya juga digunakan untuk mengontrol akses terhadap siapa saja yang memiliki akses terhadap jaringan pribadi dari pihak luar. Saat ini, istilah firewall menjadi istilah lazim yang merujuk pada sistem yang mengatur komunikasi antar dua jaringan yang berbeda. Mengingat saat ini banyak perusahaan yang memiliki akses ke Internet dan juga tentu saja jaringan berbadan hukum di dalamnya, maka perlindungan terhadap modal digital perusahaan tersebut dari serangan para peretas, pemata-mata, ataupun pencuri data lainnya, menjadi hakikat.
A. Jenis-jenis Firewall

Taksonomi Firewall
- Personal Firewall: Personal Firewall didesain untuk melindungi sebuah komputer yang terhubung ke jaringan dari akses yang tidak dikehendaki. Firewall jenis ini akhir-akhir ini berevolusi menjadi sebuah kumpulan program yang bertujuan untuk mengamankan komputer secara total, dengan ditambahkannya beberapa fitur pengaman tambahan semacam perangkat proteksi terhadap virus, anti-spyware, anti-spam, dan lainnya. Bahkan beberapa produk firewall lainnya dilengkapi dengan fungsi pendeteksian gangguan keamanan jaringan (Intrusion Detection System). Contoh dari firewall jenis ini adalah Microsoft Windows Firewall (yang telah terintegrasi dalam sistem operasi Windows XP Service Pack 2, Windows Vista dan Windows Server 2003 Service Pack 1), Symantec Norton Personal Firewall, Kerio Personal Firewall, dan lain-lain. Personal Firewall secara umum hanya memiliki dua fitur utama, yakni Packet Filter Firewall dan Stateful Firewall.
- Network Firewall: Network ‘‘’’Firewall didesain untuk melindungi jaringan secara keseluruhan dari berbagai serangan. Umumnya dijumpai dalam dua bentuk, yakni sebuah perangkat terdedikasi atau sebagai sebuah perangkat lunak yang diinstalasikan dalam sebuah server. Contoh dari firewall ini adalah Microsoft Internet Security and Acceleration Server (ISA Server), Cisco PIX, Cisco ASA, IPTables dalam sistem operasi GNU/Linux, pf dalam keluarga sistem operasi Unix BSD, serta SunScreen dari Sun Microsystems, Inc. yang dibundel dalam sistem operasi Solaris. Network Firewall secara umum memiliki beberapa fitur utama, yakni apa yang dimiliki oleh personal firewall (packet filter firewall dan stateful firewall), Circuit Level Gateway, Application Level Gateway, dan juga NAT Firewall. Network Firewall umumnya bersifat transparan (tidak terlihat) dari pengguna dan menggunakan teknologi routing untuk menentukan paket mana yang diizinkan, dan mana paket yang akan ditolak.
B. Fungsi Firewall
Secara mendasar, firewall dapat melakukan hal-hal berikut:- Mengatur dan mengontrol lalu lintas jaringan
- Melakukan autentikasi terhadap akses
- Melindungi sumber daya dalam jaringan privat
- Mencatat semua kejadian, dan melaporkan kepada administrator
1. Mengatur dan Mengontrol Lalu lintas jaringan
Fungsi pertama yang dapat dilakukan oleh firewall adalah firewall harus dapat mengatur dan mengontrol lalu lintas jaringan yang diizinkan untuk mengakses jaringan privat atau komputer yang dilindungi oleh firewall. Firewall melakukan hal yang demikian, dengan melakukan inspeksi terhadap paket-paket dan memantau koneksi yang sedang dibuat, lalu melakukan penapisan (filtering) terhadap koneksi berdasarkan hasil inspeksi paket dan koneksi tersebut.a. Proses inspeksi Paket
Inspeksi paket (‘packet inspection) merupakan proses yang dilakukan oleh firewall untuk ‘menghadang’ dan memproses data dalam sebuah paket untuk menentukan bahwa paket tersebut diizinkan atau ditolak, berdasarkan kebijakan akses (access policy) yang diterapkan oleh seorang administrator. Firewall, sebelum menentukan keputusan apakah hendak menolak atau menerima komunikasi dari luar, ia harus melakukan inspeksi terhadap setiap paket (baik yang masuk ataupun yang keluar) di setiap antarmuka dan membandingkannya dengan daftar kebijakan akses. Inspeksi paket dapat dilakukan dengan melihat elemen-elemen berikut, ketika menentukan apakah hendak menolak atau menerima komunikasi:- Alamat IP dari komputer sumber
- Port sumber pada komputer sumber
- Alamat IP dari komputer tujuan
- Port tujuan data pada komputer tujuan
- Protokol IP
- Informasi header-header yang disimpan dalam paket
b. Koneksi dan Keadaan Koneksi
Agar dua host TCP/IP dapat saling berkomunikasi, mereka harus saling membuat koneksi antara satu dengan lainnya. Koneksi ini memiliki dua tujuan:- Komputer dapat menggunakan koneksi tersebut untuk mengidentifikasikan dirinya kepada komputer lain, yang meyakinkan bahwa sistem lain yang tidak membuat koneksi tidak dapat mengirimkan data ke komputer tersebut. Firewall juga dapat menggunakan informasi koneksi untuk menentukan koneksi apa yang diizinkan oleh kebijakan akses dan menggunakannya untuk menentukan apakah paket data tersebut akan diterima atau ditolak.
- Koneksi digunakan untuk menentukan bagaimana cara dua host tersebut akan berkomunikasi antara satu dengan yang lainnya (apakah dengan menggunakan koneksi connection-oriented, atau connectionless).

Ilustrasi mengenai percakapan antara dua buah host
Firewall dapat memantau informasi keadaan koneksi untuk menentukan apakah ia hendak mengizinkan lalu lintas jaringan. Umumnya hal ini dilakukan dengan memelihara sebuah tabel keadaan koneksi (dalam istilah firewall: state table) yang memantau keadaan semua komunikasi yang melewati firewall. Dengan memantau keadaan koneksi ini, firewall dapat menentukan apakah data yang melewati firewall sedang “ditunggu” oleh host yang dituju, dan jika ya, aka mengizinkannya. Jika data yang melewati firewall tidak cocok dengan keadaan koneksi yang didefinisikan oleh tabel keadaan koneksi, maka data tersebut akan ditolak. Hal ini umumnya disebut sebagai Stateful Inspection.
c. Stateful Packet Inspection
Ketika sebuah firewall menggabungkan stateful inspection dengan packet inspection, maka firewall tersebut dinamakan dengan Stateful Packet Inspection (SPI). SPI merupakan proses inspeksi paket yang tidak dilakukan dengan menggunakan struktur paket dan data yang terkandung dalam paket, tapi juga pada keadaan apa host-host yang saling berkomunikasi tersebut berada. SPI mengizinkan firewall untuk melakukan penapisan tidak hanya berdasarkan isi paket tersebut, tapi juga berdasarkan koneksi atau keadaan koneksi, sehingga dapat mengakibatkan firewall memiliki kemampuan yang lebih fleksibel, mudah diatur, dan memiliki skalabilitas dalam hal penapisan yang tinggi.Salah satu keunggulan dari SPI dibandingkan dengan inspeksi paket biasa adalah bahwa ketika sebuah koneksi telah dikenali dan diizinkan (tentu saja setelah dilakukan inspeksi), umumnya sebuah kebijakan (policy) tidak dibutuhkan untuk mengizinkan komunikasi balasan karena firewall tahu respons apa yang diharapkan akan diterima. Hal ini memungkinkan inspeksi terhadap data dan perintah yang terkandung dalam sebuah paket data untuk menentukan apakah sebuah koneksi diizinkan atau tidak, lalu firewall akan secara otomatis memantau keadaan percakapan dan secara dinamis mengizinkan lalu lintas yang sesuai dengan keadaan. Ini merupakan peningkatan yang cukup signifikan jika dibandingkan dengan firewall dengan inspeksi paket biasa. Apalagi, proses ini diselesaikan tanpa adanya kebutuhan untuk mendefinisikan sebuah kebijakan untuk mengizinkan respons dan komunikasi selanjutnya. Kebanyakan firewall modern telah mendukung fungsi ini.
d. Melakukan autentikasi terhadap akses
Fungsi fundamental firewall yang kedua adalah firewall dapat melakukan autentikasi terhadap akses.Protokol TCP/IP dibangun dengan premis bahwa protokol tersebut mendukung komunikasi yang terbuka. Jika dua host saling mengetahui alamat IP satu sama lainnya, maka mereka diizinkan untuk saling berkomunikasi. Pada awal-awal perkembangan Internet, hal ini boleh dianggap sebagai suatu berkah. Tapi saat ini, di saat semakin banyak yang terhubung ke Internet, mungkin kita tidak mau siapa saja yang dapat berkomunikasi dengan sistem yang kita miliki. Karenanya, firewall dilengkapi dengan fungsi autentikasi dengan menggunakan beberapa mekanisme autentikasi, sebagai berikut:
- Firewall dapat meminta input dari pengguna mengenai nama pengguna (user name) serta kata kunci (password). Metode ini sering disebut sebagai extended authentication atau xauth. Menggunakan xauth pengguna yang mencoba untuk membuat sebuah koneksi akan diminta input mengenai nama dan kata kuncinya sebelum akhirnya diizinkan oleh firewall. Umumnya, setelah koneksi diizinkan oleh kebijakan keamanan dalam firewall, firewall pun tidak perlu lagi mengisikan input password dan namanya, kecuali jika koneksi terputus dan pengguna mencoba menghubungkan dirinya kembali.
- Metode kedua adalah dengan menggunakan sertifikat digital dan kunci publik. Keunggulan metode ini dibandingkan dengan metode pertama adalah proses autentikasi dapat terjadi tanpa intervensi pengguna. Selain itu, metode ini lebih cepat dalam rangka melakukan proses autentikasi. Meskipun demikian, metode ini lebih rumit implementasinya karena membutuhkan banyak komponen seperti halnya implementasi infrastruktur kunci publik.
- Metode selanjutnya adalah dengan menggunakan Pre-Shared Key (PSK) atau kunci yang telah diberitahu kepada pengguna. Jika dibandingkan dengan sertifikat digital, PSK lebih mudah diimplenentasikan karena lebih sederhana, tetapi PSK juga mengizinkan proses autentikasi terjadi tanpa intervensi pengguna. Dengan menggunakan PSK, setiap host akan diberikan sebuah kunci yang telah ditentukan sebelumnya yang kemudian digunakan untuk proses autentikasi. Kelemahan metode ini adalah kunci PSK jarang sekali diperbarui dan banyak organisasi sering sekali menggunakan kunci yang sama untuk melakukan koneksi terhadap host-host yang berada pada jarak jauh, sehingga hal ini sama saja meruntuhkan proses autentikasi. Agar tercapai sebuah derajat keamanan yang tinggi, umumnya beberapa organisasi juga menggunakan gabungan antara metode PSK dengan xauth atau PSK dengan sertifikat digital.
2. Melindungi sumber daya dalam jaringan privat
Salah satu tugas firewall adalah melindungi sumber daya dari ancaman yang mungkin datang. Proteksi ini dapat diperoleh dengan menggunakan beberapa peraturan pengaturan akses (access control), penggunaan SPI, application proxy, atau kombinasi dari semuanya untuk mencegah host yang dilindungi dapat diakses oleh host-host yang mencurigakan atau dari lalu lintas jaringan yang mencurigakan. Meskipun demikian, firewall bukanlah satu-satunya metode proteksi terhadap sumber daya, dan mempercayakan proteksi terhadap sumber daya dari ancaman terhadap firewall secara eksklusif adalah salah satu kesalahan fatal. Jika sebuah host yang menjalankan sistem operasi tertentu yang memiliki lubang keamanan yang belum ditambal dikoneksikan ke Internet, firewall mungkin tidak dapat mencegah dieksploitasinya host tersebut oleh host-host lainnya, khususnya jika exploit tersebut menggunakan lalu lintas yang oleh firewall telah diizinkan (dalam konfigurasinya). Sebagai contoh, jika sebuah packet-inspection firewall mengizinkan lalu lintas HTTP ke sebuah web server yang menjalankan sebuah layanan web yang memiliki lubang keamanan yang belum ditambal, maka seorang pengguna yang “iseng” dapat saja membuat exploit untuk meruntuhkan web server tersebut karena memang web server yang bersangkutan memiliki lubang keamanan yang belum ditambal. Dalam contoh ini, web server tersebut akhirnya mengakibatkan proteksi yang ditawarkan oleh firewall menjadi tidak berguna. Hal ini disebabkan oleh firewall yang tidak dapat membedakan antara request HTTP yang mencurigakan atau tidak. Apalagi, jika firewall yang digunakan bukan application proxy. Oleh karena itulah, sumber daya yang dilindungi haruslah dipelihara dengan melakukan penambalan terhadap lubang-lubang keamanan, selain tentunya dilindungi oleh firewall.C. Cara Kerja Firewall
1. Packet-Filter Firewall
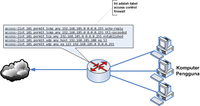
Contoh pengaturan akses (access control) yang diterapkan dalam firewall
Firewall jenis ini bekerja dengan cara membandingkan alamat sumber dari paket-paket tersebut dengan kebijakan pengontrolan akses yang terdaftar dalam Access Control List firewall, router tersebut akan mencoba memutuskan apakah hendak meneruskan paket yang masuk tersebut ke tujuannya atau menghentikannya. Pada bentuk yang lebih sederhana lagi, firewall hanya melakukan pengujian terhadap alamat IP atau nama domain yang menjadi sumber paket dan akan menentukan apakah hendak meneruskan atau menolak paket tersebut. Meskipun demikian, packet-filtering router tidak dapat digunakan untuk memberikan akses (atau menolaknya) dengan menggunakan basis hak-hak yang dimiliki oleh pengguna.

Cara kerja packet filter firewall
2. Circuit Level Gateway

Cara kerja circuit level firewall
Dengan menggunakan firewall jenis ini, koneksi yang terjadi antara pengguna dan jaringan pun disembunyikan dari pengguna. Pengguna akan dihadapkan secara langsung dengan firewall pada saat proses pembuatan koneksi dan firewall pun akan membentuk koneksi dengan sumber daya jaringan yang hendak diakses oleh pengguna setelah mengubah alamat IP dari paket yang ditransmisikan oleh dua belah pihak. Hal ini mengakibatkan terjadinya sebuah sirkuit virtual (virtual circuit) antara pengguna dan sumber daya jaringan yang ia akses.
Firewall ini dianggap lebih aman dibandingkan dengan Packet-Filtering Firewall, karena pengguna eksternal tidak dapat melihat alamat IP jaringan internal dalam paket-paket yang ia terima, melainkan alamat IP dari firewall. Protokol yang populer digunakan sebagai Circuit-Level Gateway adalah SOCKS v5.
3. Application Level Firewall

Application Level Firewall (disebut juga sebagai application proxy atau application level gateway)
Umumnya, firewall jenis ini akan melakukan autentikasi terlebih dahulu terhadap pengguna sebelum mengizinkan pengguna tersebut untuk mengakses jaringan. Selain itu, firewall ini juga mengimplementasikan mekanisme auditing dan pencatatan (logging) sebagai bagian dari kebijakan keamanan yang diterapkannya. Application Level Firewall juga umumnya mengharuskan beberapa konfigurasi yang diberlakukan pada pengguna untuk mengizinkan mesin klien agar dapat berfungsi. Sebagai contoh, jika sebuah proxy FTP dikonfigurasikan di atas sebuah application layer gateway, proxy tersebut dapat dikonfigurasikan untuk mengizinlan beberapa perintah FTP, dan menolak beberapa perintah lainnya. Jenis ini paling sering diimplementasikan pada proxy SMTP sehingga mereka dapat menerima surat elektronik dari luar (tanpa menampakkan alamat e-mail internal), lalu meneruskan e-mail tersebut kepada e-mail server dalam jaringan. Tetapi, karena adanya pemrosesan yang lebih rumit, firewall jenis ini mengharuskan komputer yang dikonfigurasikan sebagai application gateway memiliki spesifikasi yang tinggi, dan tentu saja jauh lebih lambat dibandingkan dengan packet-filter firewall.
4. NAT Firewall
NAT (Network Address Translation) Firewall secara otomatis menyediakan proteksi terhadap sistem yang berada di balik firewall karena NAT Firewall hanya mengizinkan koneksi yang datang dari komputer-komputer yang berada di balik firewall. Tujuan dari NAT adalah untuk melakukan multiplexing terhadap lalu lintas dari jaringan internal untuk kemudian menyampaikannya kepada jaringan yang lebih luas (MAN, WAN atau Internet) seolah-olah paket tersebut datang dari sebuah alamat IP atau beberapa alamat IP. NAT Firewall membuat tabel dalam memori yang mengandung informasi mengenai koneksi yang dilihat oleh firewall. Tabel ini akan memetakan alamat jaringan internal ke alamat eksternal. Kemampuan untuk menaruh keseluruhan jaringan di belakang sebuah alamat IP didasarkan terhadap pemetaan terhadap port-port dalam NAT firewall.4. Stateful Firewall

Cara kerja stateful firewall
5. Virtual Firewall
Virtual Firewall adalah sebutan untuk beberapa firewall logis yang berada dalam sebuah perangkat fisik (komputer atau perangkat firewall lainnya). Pengaturan ini mengizinkan beberapa jaringan agar dapat diproteksi oleh sebuah firewall yang unik yang menjalankan kebijakan keamanan yang juga unik, cukup dengan menggunakan satu buah perangkat. Dengan menggunakan firewall jenis ini, sebuah ISP (Internet Service Provider) dapat menyediakan layanan firewall kepada para pelanggannya, sehingga mengamankan lalu lintas jaringan mereka, hanya dengan menggunakan satu buah perangkat. Hal ini jelas merupakan penghematan biaya yang signifikan, meski firewall jenis ini hanya tersedia pada firewall kelas atas, seperti Cisco PIX 535.6. Transparent Firewall
Transparent Firewall (juga dikenal sebagai bridging firewall) bukanlah sebuah firewall yang murni, tetapi ia hanya berupa turunan dari stateful Firewall. Daripada firewall-firewall lainnya yang beroperasi pada lapisan IP ke atas, transparent firewall bekerja pada lapisan Data-Link Layer, dan kemudian ia memantau lapisan-lapisan yang ada di atasnya. Selain itu, transparent firewall juga dapat melakukan apa yang dapat dilakukan oleh packet-filtering firewall, seperti halnya stateful firewall dan tidak terlihat oleh pengguna (karena itulah, ia disebut sebagai Transparent Firewall).Intinya, transparent firewall bekerja sebagai sebuah bridge yang bertugas untuk menyaring lalu lintas jaringan antara dua segmen jaringan. Dengan menggunakan transparent firewall, keamanan sebuah segmen jaringan pun dapat diperkuat, tanpa harus mengaplikasikan NAT Filter. Transparent Firewall menawarkan tiga buah keuntungan, yakni sebagai berikut:
- Konfigurasi yang mudah (bahkan beberapa produk mengklaim sebagai “Zero Configuration”). Hal ini memang karena transparent firewall dihubungkan secara langsung dengan jaringan yang hendak diproteksinya, dengan memodifikasi sedikit atau tanpa memodifikasi konfigurasi firewall tersebut. Karena ia bekerja pada data-link layer, pengubahan alamat IP pun tidak dibutuhkan. Firewall juga dapat dikonfigurasikan untuk melakukan segmentasi terhadap sebuah subnet jaringan antara jaringan yang memiliki keamanan yang rendah dan keamanan yang tinggi atau dapat juga untuk melindungi sebuah host, jika memang diperlukan.
- Kinerja yang tinggi. Hal ini disebabkan oleh firewall yang berjalan dalam lapisan data-link lebih sederhana dibandingkan dengan firewall yang berjalan dalam lapisan yang lebih tinggi. Karena bekerja lebih sederhana, maka kebutuhan pemrosesan pun lebih kecil dibandingkan dengan firewall yang berjalan pada lapisan yang tinggi, dan akhirnya performa yang ditunjukannya pun lebih tinggi.
- Tidak terlihat oleh pengguna (stealth). Hal ini memang dikarenakan Transparent Firewall bekerja pada lapisan data-link, dan tidak membutuhkan alamat IP yang ditetapkan untuknya (kecuali untuk melakukan manajemen terhadapnya, jika memang jenisnya managed firewall). Karena itulah, transparent firewall tidak dapat terlihat oleh para penyerang. Karena tidak dapat diraih oleh penyerang (tidak memiliki alamat IP), penyerang pun tidak dapat menyerangnya.
Cara cara seoarang hacker menembus ataupun menyusup dan juga merusak suatu website adalah sebagai berikut.Teknik teknik itu antara lain:

1. IP Spoofing
2. FTP Attack
3. Unix Finger Exploits
4. Flooding & Broadcasting
5. Fragmented Packet Attacks
6. E-mail Exploits
7. DNS and BIND Vulnerabilities
8. Password Attacks
9.Proxy Server Attacks
10. Remote Command Processing Attacks
11. Remote File System Attack
12. Selective Program Insertions
13. Port Scanning
14.TCP/IP Sequence Stealing, Passive Port Listening and Packet
15. HTTPD Attacks
1. IP Spoofing
IP Spoofing juga dikenal sebagai Source Address Spoofing, yaitu pemalsuan alamat IP attacker sehingga sasaran menganggap alamat IP attacker adalah alamat IP dari host di dalam network bukan dari luar network. Misalkan attacker mempunyai IP address type A 66.25.xx.xx ketika attacker melakukan serangan jenis ini maka Network yang diserang akan menganggap IP attacker adalah bagian dari Networknya misal 192.xx.xx.xx yaitu IP type C.
IP Spoofing terjadi ketika seorang attacker ?mengakali? packet routing untuk mengubah arah dari data atau transmisi ke tujuan yang berbeda. Packet untuk routing biasanya di transmisikan secara transparan dan jelas sehingga membuat attacker dengan mudah untuk memodifikasi asal data ataupun tujuan dari data. Teknik ini bukan hanya dipakai oleh attacker tetapi juga dipakai oleh para security profesional untuk men tracing identitas dari para attacker
2. FTP Attack
Salah satu serangan yang dilakukan terhadap File Transfer Protocol adalah serangan buffer overflow yang diakibatkan oleh malformed command. tujuan menyerang FTP server ini rata-rata adalah untuk mendapatkan command shell ataupun untuk melakukan Denial Of Service. Serangan Denial Of Service akhirnya dapat menyebabkan seorang user atau attacker untuk mengambil resource didalam network tanpa adanya autorisasi, sedangkan command shell dapat membuat seorang attacker mendapatkan akses ke sistem server dan file-file data yang akhirnya seorang attacker bisa membuat anonymous root-acces yang mempunyai hak penuh terhadap system bahkan network yang diserang
3. Unix Finger Exploits
Pada masa awal internet, Unix OS finger utility digunakan secara efficient untuk men sharing informasi diantara pengguna. Karena permintaan informasi terhadap informasi finger ini tidak menyalahkan peraturan, kebanyakan system Administrator meninggalkan utility ini (finger) dengan keamanan yang sangat minim, bahkan tanpa kemanan sama sekali. Bagi seorang attacker utility ini sangat berharga untuk melakukan informasi tentang footprinting, termasuk nama login dan informasi contact.
Utility ini juga Menyediakan keterangan yang sangat baik tentang aktivitas user didalam sistem, berapa lama user berada dalam sistem dan seberapa jauh user merawat sistem. Informasi yang dihasilkan dari finger ini dapat meminimalisasi usaha kracker dalam menembus sebuah sistem. Keterangan pribadi tentang user yang dimunculkan oleh finger daemon ini sudah cukup bagi seorang atacker untuk melakukan social engineering dengan menggunakan social skillnya untuk memanfaatkan user agar ?memberitahu? password dan kode akses terhadap system.
4. Flooding & Broadcasting
Seorang attacker bisa menguarangi kecepatan network dan host-host yang berada di dalamnya secara significant dengan cara terus melakukan request/permintaan terhadap suatu informasi dari sever yang bisa menangani serangan classic Denial Of Service(Dos), mengirim request ke satu port secara berlebihan dinamakan flooding, kadang hal ini juga disebut spraying. Tujuan dari kedua serangan ini adalah sama yaitu membuat network resource yang Menyediakan informasi menjadi lemah dan akhirnya menyerah.
Serangan dengan cara Flooding bergantung kepada dua faktor yaitu: ukuran dan/atau volume (size and/or volume). Seorang attacker dapat menyebabkan Denial Of Service dengan cara melempar file berkapasitas besar atau volume yang besar dari paket yang kecil kepada sebuah system. Dalam keadaan seperti itu network server akan menghadapi kemacetan: terlalu banyak informasi yang diminta dan tidak cukup power untuk mendorong data agar berjalan. Pada dasarnya paket yang besar membutuhkan kapasitas proses yang besar pula, tetapi secara tidak normal paket yang kecil dan sama dalam volume yang besar akan menghabiskan resource secara percuma, dan mengakibatkan kemacetan
5. Fragmented Packet Attacks
Data-data internet yang di transmisikan melalui TCP/IP bisa dibagi lagi ke dalam paket-paket yang hanya mengandung paket pertama yang isinya berupa informasi bagian utama( kepala) dari TCP. Beberapa firewall akan mengizinkan untuk memroses bagian dari paket-paket yang tidak mengandung informasi alamat asal pada paket pertamanya, hal ini akan mengakibatkan beberapa type system menjadi crash. Contohnya, server NT akan menjadi crash jika paket-paket yang dipecah(fragmented packet) cukup untuk menulis ulang informasi paket pertama dari suatu protokol
6. E-mail Exploits
Peng-exploitasian e-mail terjadi dalam lima bentuk yaitu: mail floods, manipulasi perintah (command manipulation), serangan tingkat transportasi(transport level attack), memasukkan berbagai macam kode (malicious code inserting) dan social engineering(memanfaatkan sosialisasi secara fisik). Penyerangan email bisa membuat system menjadi crash, membuka dan menulis ulang bahkan mengeksekusi file-file aplikasi atau juga membuat akses ke fungsi fungsi perintah (command function)
7. DNS and BIND Vulnerabilities
Berita baru-baru ini tentang kerawanan (vulnerabilities) tentang aplikasi Barkeley Internet Name Domain (BIND) dalam berbagai versi mengilustrasikan kerapuhan dari Domain Name System (DNS), yaitu krisis yang diarahkan pada operasi dasar dari Internet (basic internet operation)
8. Password Attacks
Password merupakan sesuatu yang umum jika kita bicara tentang kemanan. Kadang seorang user tidak perduli dengan nomor pin yang mereka miliki, seperti bertransaksi online di warnet, bahkan bertransaksi online dirumah pun sangat berbahaya jika tidak dilengkapi dengan software security seperti SSL dan PGP. Password adalah salah satu prosedur kemanan yang sangat sulit untuk diserang, seorang attacker mungkin saja mempunyai banyak tools (secara teknik maupun dalam kehidupan sosial) hanya untuk membuka sesuatu yang dilindungi oleh password.
Ketika seorang attacker berhasil mendapatkan password yang dimiliki oleh seorang user, maka ia akan mempunyai kekuasaan yang sama dengan user tersebut. Melatih karyawan/user agar tetap waspada dalam menjaga passwordnya dari social engineering setidaknya dapat meminimalisir risiko, selain berjaga-jaga dari praktek social enginering organisasi pun harus mewaspadai hal ini dengan cara teknikal. Kebanyakan serangan yang dilakukan terhadap password adalah menebak (guessing), brute force, kracking dan sniffing
9.Proxy Server Attacks
Salah satu fungsi Proxy server adalah untuk mempercepat waktu response dengan cara menyatukan proses dari beberapa host dalam suatu trusted network
10. Remote Command Processing Attacks
Trusted Relationship antara dua atau lebih host Menyediakan fasilitas pertukaran informasi dan resource sharing. Sama halnya dengan proxy server, trusted relationship memberikan kepada semua anggota network kekuasaan akses yang sama di satu dan lain system (dalam network).
Attacker akan menyerang server yang merupakan anggota dari trusted system. Sama seperti kerawanan pada proxy server, ketika akses diterima, seorang attacker akan mempunyai kemampuan mengeksekusi perintah dan mengkases data yang tersedia bagi user lainnya
11. Remote File System Attack
Protocol-protokol untuk tranportasi data ?tulang punggung dari internet? adalah tingkat TCP (TCPLevel) yang mempunyai kemampuan dengan mekanisme untuk baca/tulis (read/write) Antara network dan host. Attacker bisa dengan mudah mendapatkan jejak informasi dari mekanisme ini untuk mendapatkan akses ke direktori file
12. Selective Program Insertions
Selective Program Insertions adalah serangan yang dilakukan ketika attacker menaruh program-program penghancur, seperti virus, worm dan trojan (mungkin istilah ini sudah anda kenal dengan baik ?) pada system sasaran. Program-program penghancur ini sering juga disebut malware. Program-program ini mempunyai kemampuan untuk merusak system, pemusnahan file, pencurian password sampai dengan membuka backdoor
13. Port Scanning
Melalui port scanning seorang attacker bisa melihat fungsi dan cara bertahan sebuah system dari berbagai macam port. Seorang atacker bisa mendapatkan akses kedalam sistem melalui port yang tidak dilindungi. Sebaia contoh, scaning bisa digunakan untuk menentukan dimana default SNMP string di buka untuk publik, yang artinya informasi bisa di extract untuk digunakan dalam remote command attack
14.TCP/IP Sequence Stealing, Passive Port Listening and Packet
Interception TCP/IP Sequence Stealing, Passive Port Listening dan Packet Interception berjalan untuk mengumpulkan informasi yang sensitif untuk mengkases network. Tidak seperti serangan aktif maupun brute-force, serangan yang menggunakan metoda ini mempunyai lebih banyak kualitas stealth-like
15. HTTPD Attacks
Kerawanan yang terdapat dalam HTTPD ataupun webserver ada lima macam: buffer overflows, httpd bypasses, cross scripting, web code vulnerabilities, dan URL floods
New Post By |Remo-vanz|
Ayo Gan Cari Info nya Disini
Nama domain (domain name) adalah nama unik yang diberikan untuk mengidentifikasi nama server komputer seperti web server atau email server di jaringan komputer ataupun internet.
 Nama domain berfungsi untuk mempermudah pengguna di internet pada saat melakukan akses ke server, selain juga dipakai untuk mengingat nama server yang dikunjungi tanpa harus mengenal deretan angka yang rumit yang dikenal sebagai alamat IP. Nama domain ini juga dikenal sebagai sebuah kesatuan dari sebuah situs web seperti contohnya “wikipedia.org”. Nama domain kadang-kadang disebut pula dengan istilah URL, atau alamat website.
Pada awalnya nama domain hanya dapat dituliskan dengan ke-26 abjad Latin, namun saat ini telah dimungkinkan untuk menggunakan abjad asing dengan Internasionalisasi nama domain.
Sistem nama domain (DNS) adalah aturan yang dipakai dalam sistem penamaan dari nama domain ini.
Jenis – jenis domain ini antara lain:
1. Domain .AC.ID
Domain .AC.ID ditujukan bagi lingkungan akademik/perguruan tinggi Indonesia.
Perguruan Tinggi yang dapat mendaftarkan dalam “AC.ID” mencakup
lembaga yang sekurangnya memiliki program Diploma 1 tahun (D1), dan
beroperasi sesuai dengan perundangan yang berlaku, termasuk didalamnya
Perguruan Tinggi yang bukan di bawah naungan Ditjen Dikti Depdikbud
(DIKTI), seperti IAIN, Akademi Departemen, dan lain lain.
2. Domain .CO.ID
Ketentuan khusus pendaftaran domain .CO.ID:
Domain CO.ID ditujukan untuk organisasi komersial yang pada
ketentuan dan kebijakan selanjutnya hanya diperuntukan bagi perusahaan
swasta yang memiliki badan hukum.
Perusahaan yang dapat mendaftarkan dalam “CO.ID” harus merupakan
badan hukum sah yang memiliki SIUP (Surat Izin Usaha Perdagangan) atau
badan hukum sah yang berbentuk PT, PK, atau Firma yang memiliki akte
serta izin usaha yang terkait.
Perusahaan yang mendaftarkan dalam merek dagang harus merupakan
perusahaan pemilik hak merek dagang yang bersangkutan. Identitas yang
digunakan untuk pendaftaran adalah Surat Bukti Kepemilikan Merk yang
disahkan oleh Departemen Kehakiman RI.
3. Domain .GO.ID
Ketentuan khusus pendaftaran domain .GO.ID:
Yang mendaftar dan memiliki nama domain go.id hanyalah
instansi/lembaga penyelenggara negara (eksekutif, legislatif, dan
yudikatif) dan lembaga independen yang di bentuk oleh pemerintah.
4. Domain .NET.ID
NET.ID khusus diberikan ke perusahaan yang memiliki ijin usaha
telekomunikasi (ISP, Telco, VSAT, Seluler dll.) dari Pemerintah. Satu
ijin berhak mendapatkan satu domain NET.
5. Domain .OR.ID
Domain OR.ID ditujukan bagi lingkungan segala macam organisasi /
yayasan / perkumpulan / komunitas.
Pendelegasian OR.ID berdasarkan nama organisasi yang diwakili,
bukan berdasarkan merek dagang. Untuk pendaftaran merek dagang,
pengelola berhak untuk meminta informasi tambahan seperlunya.
Penentuan atas melanggar atau tidaknya merek dagang sepenuhnya
merupakan tanggung jawab dari pemohon pendelegasian.
6. Domain .SCH.ID
Domain SCH.ID khusus untuk Lembaga Pendidikan yang menyelenggarakan
pendidikan seperti SD, SMP dan atau SMU, serta beroperasi sesuai
dengan perundangan yang berlaku, termasuk didalamnya Lembaga
Pendidikan yang bukan di bawah naungan Ditjen DikDasmen Depdikbud,
seperti Madrasah Ibtidaiyah, Tsanawiyah, Aliyah, dan lain-lain.
7. Domain .WEB.ID
Domain WEB.ID ditujukan bagi organisasi umum atau pribadi diluar
ac, co, go, net, or, sch, war.net.id. .
8.Domain .COM
.Com : di gunakan untuk kepentingan komersial atau perusahaan.
9.Domain .ORG
.ORG Domain yang di gunakan untuk kepentingan organisasi.
10.Domain .INFO
Domain yang di gunakan untuk kepentingan informasional website.
11.Domain .Name
.Name : digunakan untuk kepentingan keluarga atau personal.
12.Domai .Edu
: digunakan untuk kepentingan website pendidikan, terbatas hanya utk pendidikan.
13.Domain .Mil :
Domain Ini di gunakan untuk kepentingan website angkata
bersenjata amerika, terbatas hanya utk Militer.
14.Domain .biz : di gunakan untuk kepentingan Bisnis.
15.Domain .tv : di gunakan untuk Entertainment seperti Televisi, Radio, majalah.
16.Domain .travel : di gunakan untuk Bisnis Pariwisata.
Kategori Domain Dari Berbagai Negara
Contoh:
.web.id : berarti website berdomain web ini berasal dari indonesia
Ayo Gan Cari Info nya Disini
Nama domain (domain name) adalah nama unik yang diberikan untuk mengidentifikasi nama server komputer seperti web server atau email server di jaringan komputer ataupun internet.
Nama domain berfungsi untuk mempermudah pengguna di internet pada saat melakukan akses ke server, selain juga dipakai untuk mengingat nama server yang dikunjungi tanpa harus mengenal deretan angka yang rumit yang dikenal sebagai alamat IP. Nama domain ini juga dikenal sebagai sebuah kesatuan dari sebuah situs web seperti contohnya “wikipedia.org”. Nama domain kadang-kadang disebut pula dengan istilah URL, atau alamat website. Pada awalnya nama domain hanya dapat dituliskan dengan ke-26 abjad Latin, namun saat ini telah dimungkinkan untuk menggunakan abjad asing dengan Internasionalisasi nama domain.
Sistem nama domain (DNS) adalah aturan yang dipakai dalam sistem penamaan dari nama domain ini.
Jenis – jenis domain ini antara lain:
1. Domain .AC.ID
Domain .AC.ID ditujukan bagi lingkungan akademik/perguruan tinggi Indonesia.
Perguruan Tinggi yang dapat mendaftarkan dalam “AC.ID” mencakup
lembaga yang sekurangnya memiliki program Diploma 1 tahun (D1), dan
beroperasi sesuai dengan perundangan yang berlaku, termasuk didalamnya
Perguruan Tinggi yang bukan di bawah naungan Ditjen Dikti Depdikbud
(DIKTI), seperti IAIN, Akademi Departemen, dan lain lain.
2. Domain .CO.ID
Ketentuan khusus pendaftaran domain .CO.ID:
Domain CO.ID ditujukan untuk organisasi komersial yang pada
ketentuan dan kebijakan selanjutnya hanya diperuntukan bagi perusahaan
swasta yang memiliki badan hukum.
Perusahaan yang dapat mendaftarkan dalam “CO.ID” harus merupakan
badan hukum sah yang memiliki SIUP (Surat Izin Usaha Perdagangan) atau
badan hukum sah yang berbentuk PT, PK, atau Firma yang memiliki akte
serta izin usaha yang terkait.
Perusahaan yang mendaftarkan dalam merek dagang harus merupakan
perusahaan pemilik hak merek dagang yang bersangkutan. Identitas yang
digunakan untuk pendaftaran adalah Surat Bukti Kepemilikan Merk yang
disahkan oleh Departemen Kehakiman RI.
3. Domain .GO.ID
Ketentuan khusus pendaftaran domain .GO.ID:
Yang mendaftar dan memiliki nama domain go.id hanyalah
instansi/lembaga penyelenggara negara (eksekutif, legislatif, dan
yudikatif) dan lembaga independen yang di bentuk oleh pemerintah.
4. Domain .NET.ID
NET.ID khusus diberikan ke perusahaan yang memiliki ijin usaha
telekomunikasi (ISP, Telco, VSAT, Seluler dll.) dari Pemerintah. Satu
ijin berhak mendapatkan satu domain NET.
5. Domain .OR.ID
Domain OR.ID ditujukan bagi lingkungan segala macam organisasi /
yayasan / perkumpulan / komunitas.
Pendelegasian OR.ID berdasarkan nama organisasi yang diwakili,
bukan berdasarkan merek dagang. Untuk pendaftaran merek dagang,
pengelola berhak untuk meminta informasi tambahan seperlunya.
Penentuan atas melanggar atau tidaknya merek dagang sepenuhnya
merupakan tanggung jawab dari pemohon pendelegasian.
6. Domain .SCH.ID
Domain SCH.ID khusus untuk Lembaga Pendidikan yang menyelenggarakan
pendidikan seperti SD, SMP dan atau SMU, serta beroperasi sesuai
dengan perundangan yang berlaku, termasuk didalamnya Lembaga
Pendidikan yang bukan di bawah naungan Ditjen DikDasmen Depdikbud,
seperti Madrasah Ibtidaiyah, Tsanawiyah, Aliyah, dan lain-lain.
7. Domain .WEB.ID
Domain WEB.ID ditujukan bagi organisasi umum atau pribadi diluar
ac, co, go, net, or, sch, war.net.id. .
8.Domain .COM
.Com : di gunakan untuk kepentingan komersial atau perusahaan.
9.Domain .ORG
.ORG Domain yang di gunakan untuk kepentingan organisasi.
10.Domain .INFO
Domain yang di gunakan untuk kepentingan informasional website.
11.Domain .Name
.Name : digunakan untuk kepentingan keluarga atau personal.
12.Domai .Edu
: digunakan untuk kepentingan website pendidikan, terbatas hanya utk pendidikan.
13.Domain .Mil :
Domain Ini di gunakan untuk kepentingan website angkata
bersenjata amerika, terbatas hanya utk Militer.
14.Domain .biz : di gunakan untuk kepentingan Bisnis.
15.Domain .tv : di gunakan untuk Entertainment seperti Televisi, Radio, majalah.
16.Domain .travel : di gunakan untuk Bisnis Pariwisata.
Kategori Domain Dari Berbagai Negara
A
- .ac – Ascension *
- .ad – Andorra
- .ae – Uni Emirat Arab
- .af – Afganistan
- .ag – Antigua dan Barbuda *
- .ai – Anguilla
- .al – Albania
- .am – Armenia *
- .an – Antillen Belanda
- .ao – Angola
- .aq – Antartika
- .ar – Argentina
- .as – Samoa Amerika *
- .at – Austria *
- .au – Australia
- .aw – Aruba
- .ax – Åland
- .az – Azerbaijan
B
- .ba – Bosnia Herzegovina
- .bb – Barbados
- .bd – Bangladesh
- .be – Belgia *
- .bf – Burkina Faso
- .bg – Bulgaria
- .bh – Bahrain
- .bi – Burundi *
- .bj – Benin
- .bm – Bermuda
- .bn – Brunei Darussalam
- .bo – Bolivia *
- .br – Brasil *
- .bs – Bahama *
- .bt – Bhutan
- .bv – Pulau Bouvet (tidak dipakai dan tidak terdaftar)
- .bw – Botswana
- .by – Belarus
- .bz – Belize *
C
- .ca – Kanada
- .cc – Pulau Cocos *
- .cd – Republik Demokratik Kongo (dulunya .zr – Zaire) *
- .cf – Republik Afrika Tengah
- .cg – Republik Kongo *
- .ch – Swiss *
- .ci – Côte d’Ivoire (Pantai Gading)
- .ck – Kepulauan Cook *
- .cl – Chili
- .cm – Kamerun
- .cn – Republik Rakyat Cina *
- .co – Kolombia
- .cr – Kosta Rika
- .cs – Serbia dan Montenegro (dulunya .yu – Yugoslavia; Catatan: pada tanggal 3 Juni, 2006, Montenegro mendeklarasikan kemerdekaannya, sehingga domain ini tidak dipakai lagi.) (kode domain .cs tidak dipakai, tidak ada DNS) (kode domain .cs dulunya dipakai untuk Cekoslowakia)
- .cu – Kuba
- .cv – Tanjung Verde
- .cx – Pulau Natal *
- .cy – Siprus
- .cz – Republik Ceko
D
- .de – Jerman
- .dj – Djibouti *
- .dk – Denmark *
- .dm – Dominika
- .do – Republik Dominika
- .dz – Aljazair (Algeria)
E
- .ec – Ekuador
- .ee – Estonia
- .eg – Mesir
- .eh – Sahara Barat (tidak dipakai; tidak ada DNS)
- .er – Eritrea
- .es – Spanyol *
- .et – Ethiopia
- .eu – Uni Eropa (kode domain yang “dikhususkan” oleh ISO 3166-1)
F
- .fi – Finlandia
- .fj – Fiji *
- .fk – Kepulauan Falkland
- .fm – Federasi Mikronesia *
- .fo – Kepulauan Faroe
- .fr – Perancis
G
- .ga – Gabon
- .gb – Britania Raya (Reserved domain by IANA; deprecated – see .uk)
- .gd – Grenada
- .ge – Georgia
- .gf – Guyana Perancis
- .gg – Guernsey
- .gh – Ghana
- .gi – Gibraltar
- .gl – Greenland *
- .gm – Gambia
- .gn – Guinea
- .gp – Guadeloupe
- .gq – Guinea Khatulistiwa
- .gr – Yunani *
- .gs – Georgia Selatan dan Kepulauan Sandwich Selatan *
- .gt – Guatemala
- .gu – Guam
- .gw – Guinea Bissau
- .gy – Guyana
H
- .hk – Hong Kong *
- .hm – Pulau Heard dan Kepulauan McDonald *
- .hn – Honduras *
- .hr – Kroasia
- .ht – Haiti
- .hu – Hongaria *
I
- .id – Indonesia
- .ie – Republik Irlandia
- .il – Israel *
- .im – Pulau Man *
- .in – India *
- .io – Teritori Samudra Hindia Britania *
- .iq – Irak
- .ir – Iran *
- .is – Islandia
- .it – Italia
J
- .je – Jersey
- .jm – Jamaika
- .jo – Yordania
- .jp – Jepang
K
- .ke – Kenya
- .kg – Kirgizstan
- .kh – Kamboja
- .ki – Kiribati
- .km – Komoro
- .kn – Saint Kitts dan Nevis
- .kp – Korea Utara (tidak dipakai; tidak ada DNS)
- .kr – Korea Selatan
- .kw – Kuwait
- .ky – Kepulauan Cayman
- .kz – Kazakhstan *
L
- .la – Laos *
- .lb – Lebanon
- .lc – Saint Lucia
- .li – Liechtenstein *
- .lk – Sri Lanka
- .lr – Liberia
- .ls – Lesotho
- .lt – Lituania
- .lu – Luxemburg
- .lv – Latvia *
- .ly – Libya *
M
- .ma – Maroko
- .mc – Monako
- .md – Moldova *
- .me – Montenegro
- .mg – Madagaskar
- .mh – Kepulauan Marshall
- .mk – Republik Makedonia
- .ml – Mali
- .mm – Myanmar
- .mn – Mongolia *
- .mo – Makau
- .mp – Kepulauan Mariana Utara *
- .mq – Martinique
- .mr – Mauritania
- .ms – Montserrat *
- .mt – Malta
- .mu – Mauritius *
- .mv – Maladewa
- .mw – Malawi *
- .mx – Meksiko *
- .my – Malaysia
- .mz – Mozambik
N
- .na – Namibia *
- .nc – Kaledonia Baru
- .ne – Niger
- .nf – Pulau Norfolk *
- .ng – Nigeria
- .ni – Nikaragua
- .nl – Belanda * (ccTLD terdaftar pertama)
- .no – Norwegia
- .np – Nepal
- .nr – Nauru *
- .nu – Niue *
- .nz – Selandia Baru *
O
- .om – Oman
P
- .pa – Panama
- .pe – Peru
- .pf – Polinesia Perancis
- .pg – Papua Nugini
- .ph – Filipina *
- .pk – Pakistan *
- .pl – Polandia *
- .pm – Saint-Pierre dan Miquelon
- .pn – Kepulauan Pitcairn *
- .pr – Puerto Riko *
- .ps – Otoritas Nasional Palestina *
- .pt – Portugal *
- .pw – Palau
- .py – Paraguay
Q
- .qa – Qatar
R
- .re – Réunion
- .ro – Rumania *
- .rs – Serbia
- .ru – Rusia *
- .rw – Rwanda
S
- .sa – Arab Saudi
- .sb – Kepulauan Solomon *
- .sc – Seychelles *
- .sd – Sudan
- .se – Swedia *
- .sg – Singapura
- .sh – Saint Helena *
- .si – Slovenia
- .sj – Svalbard dan Jan Mayen (tidak dipakai; tidak terdaftar)
- .sk – Slowakia
- .sl – Sierra Leone
- .sm – San Marino *
- .sn – Senegal
- .so – Somalia *
- .sr – Suriname *
- .st – Sao Tome dan Principe *
- .su – Uni Soviet (terdepresiasi; digantikan; kode domain “dipakai untuk pergantian” oleh ISO 3166-1)
- .sv – El Salvador
- .sy – Suriah *
- .sz – Swaziland *
T
- .tc – Kepulauan Turks dan Caicos
- .td – Chad
- .tf – Teritorial Perancis Selatan
- .tg – Togo *
- .th – Thailand
- .tj – Tajikistan *
- .tk – Tokelau *
- .tl – Timor Leste (dulunya .tp) *
- .tm – Turkmenistan *
- .tn – Tunisia
- .to – Tonga *
- .tp – Timor Timur (terdepresiasi – gunakan .tl; kode domain “dipakai untuk pergantian” oleh ISO 3166-1)
- .tr – Turki
- .tt – Trinidad dan Tobago *
- .tv – Tuvalu *
- .tw – Republik Cina (Taiwan) *
- .tz – Tanzania
U
- .ua – Ukraina
- .ug – Uganda *
- .uk – Inggris (kode domain yang “dikhususkan” oleh ISO 3166-1) (lihat pula .gb)
- .us – Amerika Serikat *
- .uy – Uruguay
- .uz – Uzbekistan
V
- .va – Vatikan
- .vc – Saint Vincent dan Grenadines *
- .ve – Venezuela
- .vg – Kepulauan Virgin Britania Raya *
- .vi – Kepulauan Virgin Amerika Serikat
- .vn – Vietnam
- .vu – Vanuatu *
W
- .wf – Wallis dan Futuna
- .ws – Samoa (dulunya Samoa Barat) *
Y
- .ye – Yaman
- .yt – Mayotte
- .yu – Yugoslavia (kemudian berganti nama menjadi Serbia dan Montenegro)
-
- (kode domain secara resmi digantikan oleh .cs (lihat di atas) namun tetap dipakai; kode domain “dipakai untuk pergantian” oleh ISO 3166-1)
Z
- .za – Afrika Selatan *
- .zm – Zambia
- .zw – Zimbabwe
Contoh:
.web.id : berarti website berdomain web ini berasal dari indonesia

Left 4 Dead (disingkat L4D) adalah sebuah koperasi multiplayer/horor FPS game yang dikembangkan oleh Valve Corporation. Permainan ini dibangun dengan menggunakan mesin Source dan tersedia pada PC dan Xbox 360. Selama perkembangan awal, judul kerjanya adalah "Teror Strike."
Permainan menempatkan empat manusia-dimainkan atau dikendalikan AI yang selamat dari sebuah pandemi apokaliptik terhadap yang terinfeksi. Biasa Terinfeksi dikontrol oleh permainan AI, sedangkan pemain manusia dapat mengendalikan hingga empat bermutasi Terinfeksi Khusus dengan kemampuan khusus dalam modus Versus. Tujuan dari Left 4 Dead untuk manusia adalah untuk saling membantu mencapai ruang keselamatan. Pemain terinfeksi harus bekerja sama untuk menghentikan mereka.
Left 4 Dead dirilis pada 18 November 2008 di Amerika Serikat dan 21 November di Eropa. Permainan ini pertama kali terungkap dalam publikasi Christmas 2006 PC Gamer Inggris dengan enam artikel halaman yang menggambarkan playthrough di markas Valve. Sebuah penggoda dirilis dengan The Orange Box. Permainan ini pertama kali dimainkan di 2007 Showdown LAN di San Jose dan di QuakeCon 2007. Sebuah demo, awalnya akan dirilis pada 6 November 2008 diundur sampai tanggal 11 November 2008.
Pada Juli 2009, Left 4 Dead memiliki 89 dari 100 dari Metacritic.
Edisi-200 Majalah Game Informer peringkat Left 4 Dead sebagai # 82 di atas 200 permainan dari semua waktu, inilah yang mereka katakan: "Zombies telah muncul dalam permainan video dalam berbagai bentuk, tapi tidak ada yang pernah dipaku penuh-on zombie apocalypse sampai Valve's Left 4 Dead. Intensitas empat pemain online dalam pengalaman koperasi dimanfaatkan dinamis oleh "Direktur AI" untuk mengatur serangan Terinfeksi sesuai dengan kinerja pemain. Dengan tambahan dalam karakter yang mengesankan, cerita plot menarik, dan secara online versus mode.
Gameplay dasar tidak pernah berubah dari peta ke peta, sehingga pemain akan belajar cara mereka sekitar cukup cepat. Direktur membuat segalanya untuk tidak monoton, bagaimanapun, dengan melemparkan di berbagai tantangan di setiap level. Tidak ada dua playthroughs yang persis sama.
Minimum:
OS: Microsoft Windows XP / Vista / Vista64 / Windows 7 Beta Processor: Pentium 4 3.0GHz Memory: 1 GB Graphics: 128 MB, Shader model 2.0, ATI 9600, NVidia 6600 or better Hard Drive: At least 7.5 GB of free space Sound Card: DirectX 9.0c compatible sound card
Rekomendasi:
OS: Microsoft Windows XP / Vista / Vista64 Processor: Intel core 2 duo 2.4GHz Memory: 1 GB Graphics: Shader model 3.0, NVidia 7600, ATI X1600 or better
Download ada 10 Part
Password Mediafire : alisoftware

Game ini Perpaduan antara CS (counter strike ) CF ( Cross Fire ) PB ( Point Blank ) Enjoy It...
Kelebihan
- Terdapat 19 Karater yg berbeda-beda
- Terdapat 20 Rifles (Primary Waepon) yg unik
- Terdapat Dual Kriss di Machine Gun (Primary Weapon)
Spesifikasi Komputer
- Operating System: Windows XP/7
- Processor: P4 2.4Ghz or Better
- RAM: 1GB
- HARDRIVE 2GB
- Graphic Card: Gforce FX series or better
Screenshots


Download

Download Part 2 disini Size 190.73 MB
Download Part 3 disini Size 190.73 MB
Download Part 4 disini Size 167.96 MB
Password Mediafire : alisoftware
*Update Bagi yang tidak bisa memainkan game ini untuk di mencoba Software ( Library Files ) agar game berjalan dengan lancar
Download Via MediaFire DisiniSekian Dari saya www.Vanz-Media.tk By : Irvan Fadhila Putra


